
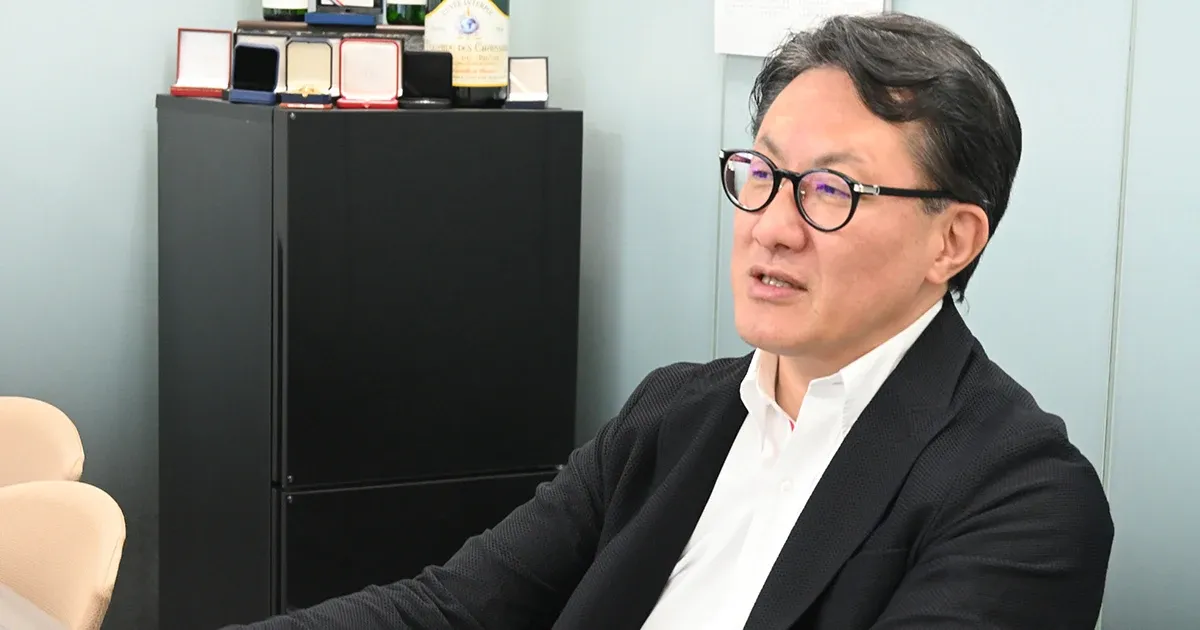
À mesure que la société devient plus numérisée, la menace des cyberattaques augmente. En fait, à ce moment précis, il est certain qu’une entité subit une telle attaque quelque part dans le monde. En mai de cette année, Noboru Nakatani—qui venait d’être nommé directeur de la sécurité (CSO) de NEC et président de NEC Security, Ltd.—a déclenché l’alarme en déclarant : « Malgré la montée de la transformation numérique, les entreprises sont en retard lorsqu’il s’agit de mettre en œuvre les mesures de sécurité nécessaires pour protéger les informations et les opérations critiques. » Nous avons récemment rencontré Nakatani, l’un des principaux professionnels de la sécurité du Japon, disposant d’une vaste expérience dans les secteurs public et privé, y compris INTERPOL, pour discuter des aspirations du groupe NEC pour l’avenir.
Un professionnel d’enquête sur la cybercriminalité de classe mondiale
──Comment avez‑vous été impliqué dans la cybersécurité au cours de votre carrière?
J’ai commencé à travailler dans une banque après avoir obtenu mon diplôme universitaire, mais j’ai démissionné presque immédiatement parce que j’ai réalisé qu’il serait difficile de résoudre les problèmes sociaux à partir de là, ce qui était ce que je voulais finalement faire. En 1993, j’ai rejoint l’Agence nationale de police du Japon, où j’ai occupé plusieurs postes, dont directeur de la division des affaires étrangères chargée de la contre‑espionnage pour le quartier général de la police du préfecture de Kanagawa. Plus tard, alors que j’ai constaté le passage de l’espionnage physique à l’espionnage cybernétique, j’ai commencé à poursuivre la prévention de la cybercriminalité.
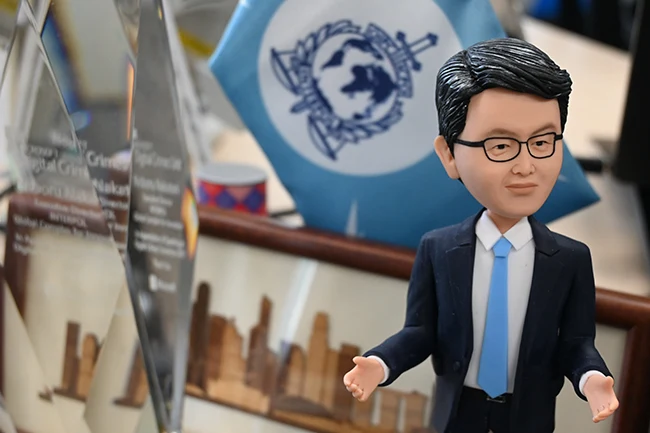
En 2007, j’ai été envoyé en mission à INTERPOL pour servir comme directeur adjoint de la criminalité financière et haute technologie. Ensuite, après avoir rédigé un rapport sur la vulnérabilité du système suite à une cyberattaque, j’ai été nommé directeur des systèmes d’information et de la technologie et directeur de la sécurité de l’information (CISO). En 2012, j’ai été nommé directeur exécutif du nouvellement créé INTERPOL Global Complex for Innovation (IGCI) à Singapour.Alors qu’à l’IGCI, j’ai soutenu les enquêtes internationales liées à la cybercriminalité et promu les partenariats public‑privé mondiaux. À cette époque, nous avons même conclu un accord de partenariat avec NEC. En raison de mon expérience policière, l’identification d’empreintes digitales était ce qui m’est venu en premier à l’esprit lorsque j’ai pensé à NEC, mais je me souviens avoir pensé à moi‑même : « Ils vont commencer à se concentrer sur la cybersécurité. »
Un désir de garder les gens en sécurité et protégés
──Vous êtes finalement devenu un défenseur de la cybersécurité chez NEC.
Lorsque je me suis assis et que j’ai réfléchi à la trajectoire future de ma carrière, j’ai décidé que je voulais changer de cap et commencer à fournir de la cybersécurité depuis le Japon. Lorsque j’ai rejoint l’Agence nationale de police du Japon, ma motivation principale était de protéger la sécurité et la sûreté de la nation et de ses citoyens, ce qui partage un point commun avec le but de NEC de « créer les valeurs sociales de sécurité, de sûreté, d’équité et d’efficacité pour promouvoir un monde plus durable où chacun a la chance d’atteindre son plein potentiel ». Après être revenu du Japon de l’INTERPOL, j’ai travaillé chez Yahoo Japan Corporation (actuellement connue sous le nom de LY Corporation) avant de rejoindre NEC.
──Quelles considérez-vous comme les forces de NEC en matière de cybersécurité?
Depuis longtemps, NEC fournit des solutions de cybersécurité en conjonction avec l’intégration de systèmes (SI), l’une de ses plus grandes forces est qu’il possède déjà une expérience de protection des opérations des clients dans les secteurs public et privé – même au niveau critique – et a également fait face à de réelles cyberattaques.
Par ailleurs, la sécurité économique devient plus cruciale que jamais en raison des changements dans la situation internationale. Une approche plus proactive de la défense cybernétique est nécessaire, et la législation japonaise visant à établir un nouveau système de clearance de sécurité pour l’accès aux informations classifiées devrait entrer en vigueur au cours de l’exercice FY2025. Pour suivre ces changements, NEC devra également évoluer vers un stade différent de celui du passé. C’est pourquoi il sera important d’investir judicieusement pour renforcer nos capacités organisationnelles, y compris les ressources humaines et les installations.
Avec une gamme incluant l’IA, la biométrie, la cryptographie quantique et les câbles sous-marins, NEC est une entreprise disposant d’un portefeuille unique au monde. Si nous réussissons à « intégrer » ces offres, nous devrions être en mesure de proposer une nouvelle forme de sécurité. Je crois que NEC a un potentiel de croissance énorme.
La vision idéale de la sécurité à l’ère de la transformation numérique (DX)
──Les circonstances et les lois et réglementations entourant la cybersécurité diffèrent d’un pays à l’autre.
Les lois et réglementations liées à la sécurité dans les pays du monde entier deviennent de plus en plus strictes et complexes chaque année. Pour les entreprises qui opèrent à l’échelle mondiale, il est crucial d’être en pleine conformité avec ces lois et réglementations. C’est pourquoi NEC doit se concentrer sur la fourniture de solutions localisées basées sur un modèle standard créé à partir des données acquises par l’ensemble du groupe NEC et adapté aux réglementations et aux besoins locaux de chaque pays. Plutôt que d’exécuter simplement les décisions prises par le siège, nous établirons un système dans lequel le personnel en charge dans chaque pays travaille ensemble pour améliorer les capacités du groupe NEC dans son ensemble.
Au Japon, le gouvernement et les grandes entreprises sont à la pointe de la promotion du DX. Bien que le DX puisse être comparé à « médecine » utilisée pour améliorer la productivité et l’efficacité, il peut également avoir des « effets secondaires » tels que des violations de la vie privée ou des fuites de données. C’est pourquoi les mesures de sécurité sont essentielles. Cependant, les petites et moyennes entreprises, par exemple, manquent souvent de personnel et de ressources financières pour se consacrer à de telles mesures. Il existe même des cas où les agences gouvernementales ou les grandes entreprises ne disposent pas de ressources suffisantes.──Comment NEC prévoit-il de résoudre ces problèmes ?
Même ceux qui ne sont pas experts en informatique savent que la sécurité est évidemment un problème qui doit être résolu, mais il y a une tendance à la considérer comme quelque chose de spécial dans le contexte du DX. Lorsqu’on prend de nouvelles actions dans l’espace numérique, la sécurité intrinsèque intégrée dès le départ plutôt qu’ajoutée plus tard est impérative. En tant que fournisseur leader du Japon en matière de solutions DX et cybersécurité, il est du devoir de NEC de présenter des options réalisables aux clients tout en sensibilisant à l’importance d’intégrer la cybersécurité dans les systèmes dès le tout début.
Je souhaite diffuser le message que la sécurité ne doit pas être une réflexion après coup. À l’avenir, je vois NEC posséder des capacités dignes d’une société de cybersécurité dans cette société numérique et s’efforcer d’être une entreprise de transformation de la sécurité numérique (DSX) qui promeut le DX de manière sûre, sécurisée et durable et est capable de servir d’outil de résolution des problèmes pour résoudre les problèmes de la société partout.