
الحوسبة الآمنة
الحوسبة الآمنة هي تقنية تمكن المعالجة الحسابية مع بيانات مشفرة في بيئة حوسبة آمنة.
الحوسبة الآمنة لاستخدام البيانات
الحوسبة الآمنة هي تقنية تمكن المعالجة الحسابية مع بيانات مشفرة في بيئة حوسبة آمنة. توفر NEC Secure Computation استخدامًا مرنًا للأنشطة التسويقية للشركات استنادًا إلى تاريخ الشراء وبيانات تدفق الأشخاص. كما يتيح توزيع البيانات الآمن خارج المنظمة في مجالات مثل المالية، الطب والرعاية الصحية، التصنيع، والوكالات الحكومية التي تتعامل مع كمية هائلة من البيانات الشخصية وأسرار التجارة.
تحقيق الأمان والاستخدام الفعال للبيانات
في السنوات الأخيرة، يتقدم DX بسرعة في مجالات مختلفة وهناك حركة متزايدة للحصول على رؤى جديدة من خلال استخدام المعلومات السرية في شركات مثل البيانات الشخصية والسرّ التجاري. من ناحية أخرى، فإن توفير البيانات لشركات أخرى يثير قضايا أمان في استخدام المعلومات السرية مثل مخاوف تسرب المعلومات والاستخدام غير المصرح به.
تمكّن الحوسبة الآمنة تحليل البيانات في مجالات سرية للغاية مثل المالية، الطبية، وتشغيل المصانع، وأعمال التسويق، وتُدير/توفر "بنوك المعلومات" معلومات وتحليل بيانات عبر التعاون بين نفس الصناعة وغيرها. استنادًا إلى خبرتها الواسعة وإنجازاتها في بناء أنظمة واسعة النطاق وحيوية، نقدم مقترحات تأخذ في الاعتبار أمان البيانات طوال النظام. من المرحلة المفاهيمية إلى التشغيل الفعلي لنظام يستخدم الحوسبة الآمنة، نقدم دعمًا شاملاً لبيئة العميل.
ما هو "الحوسبة الآمنة" التي تعالج البيانات المشفرة؟
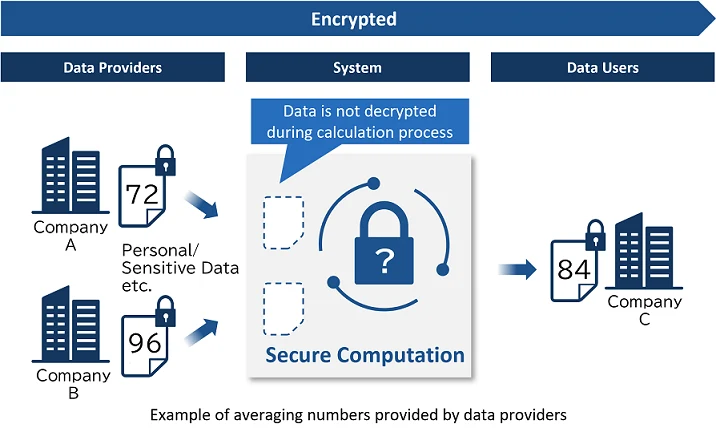
نظرًا لأن الطرق الحسابية التقليدية تتطلب فك تشفير مؤقت للبيانات أثناء المعالجة، هناك خطر تسرب البيانات. يتيح الحوسبة الآمنة الحصول على نتيجة الحساب فقط مع بقاء البيانات مشفرة دون الرجوع مباشرة إلى البيانات الخام في بيئة حوسبة آمنة.
الميزات
يحتوي NEC Secure Computing على الميزات الثلاثة التالية:
1. يدعم طرق حساب آمنة متعددة
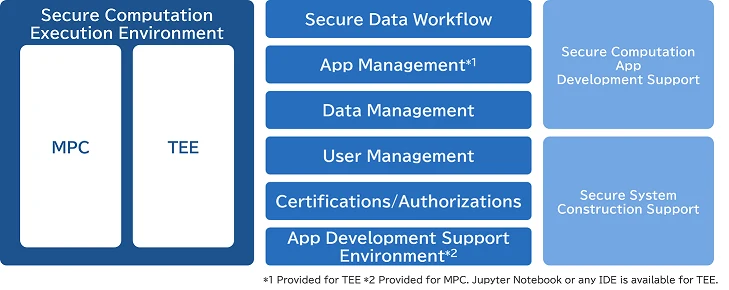
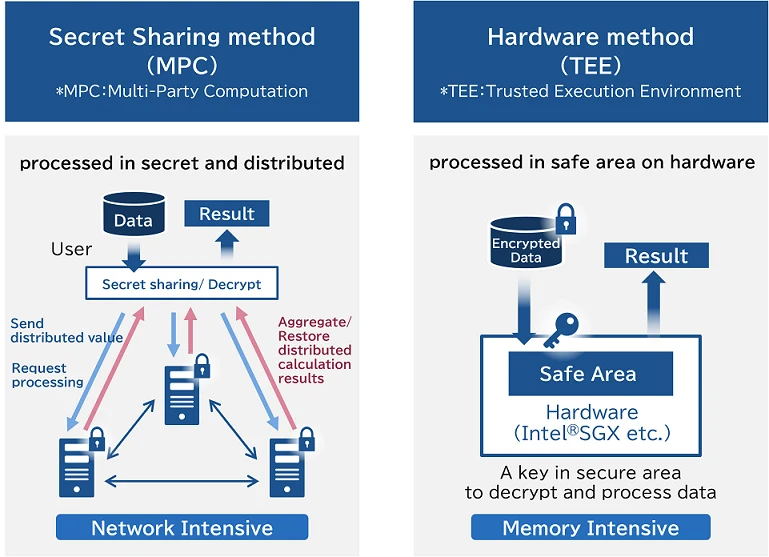
هناك عدة طرق للحوسبة الآمنة. تقدم NEC طريقة Secret Sharing (MPC*1) وطريقة Hardware (TEE*2). نقترح الطريقة المناسبة وفقًا للسلامة وسرعة المعالجة المطلوبة للتطبيق.
*1 MPC:الحوسبة المتعددة الأطراف
*2 TEE: بيئة التنفيذ الموثوق
2. تطوير سهل لتطبيقات الحوسبة الآمنة
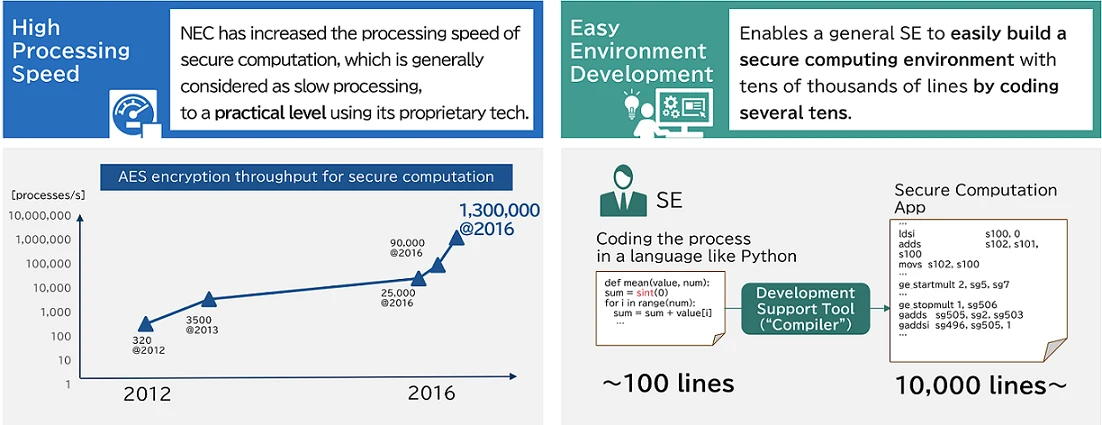
تتطلب تطوير تطبيقات الحوسبة الآمنة مستوى عالٍ من الخبرة بشكل عام. توفر NEC بيئتها الخاصة للتطوير لتقصير فترة التطوير
3. الاستشارات والقدرات الكاملة للتكامل
يتطلب التعامل مع البيانات السرية بناء نظام آمن للغاية ومtrusted من قبل مزودي البيانات. من المهم ليس فقط إدخال الحوسبة الآمنة، بل أيضًا ضمان السلامة طوال النظام.
تقترح NEC أنظمة مع تلك المعرفة بقدرات الاستشارة لتنفيذ تدابير الأمن السيبراني من مرحلة التصميم وقدرات التكامل الكاملة لتحقيق أنظمة واسعة النطاق ومهمة للمهام.
طرق متعددة للحوسبة الآمنة
تقدم NEC طريقة Secret Sharing (MPC) وطريقة الأجهزة (TEE).
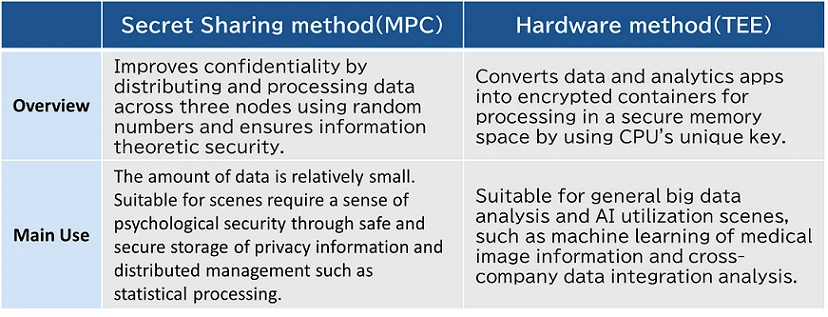
نقترح الطريقة المثلى وفقًا للسلامة وسرعة المعالجة المطلوبة للتطبيق؛ MPC للمشاهد التي تجمع فيها شركات متعددة البيانات وتقوم بتحليل أكثر أمانًا مثل في مجالات المالية والرعاية الطبية والرعاية الصحية، وTEE للمشاهد التي يحاول فيها المحللون تجربة طرق تحليل مختلفة، مثل استخدام تطبيقات التحليل الحالية ونماذج التعلم على السحابة العامة.
طريقة مشاركة الأسرار (MPC)
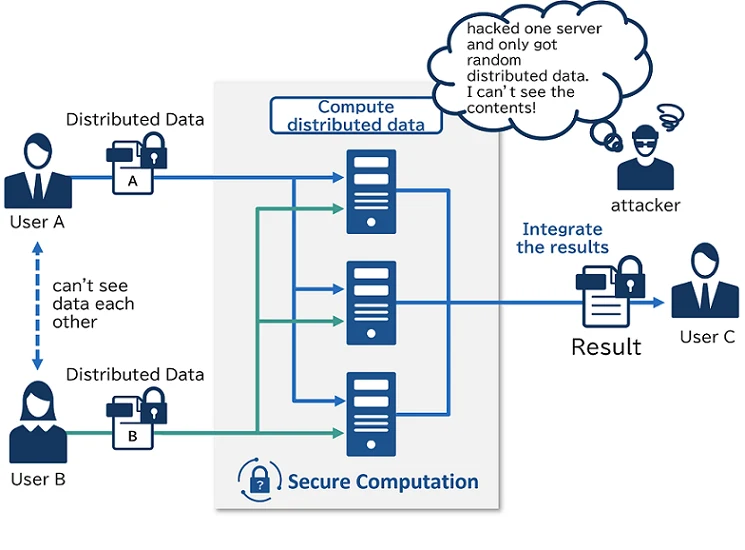
في MPC، يتم ترميز البيانات في أرقام عشوائية وتوزيعها على ثلاثة خوادم.
تتعاون هذه الخوادم الثلاثة معًا لأداء حسابات عشوائية مع بيانات مشفرة. حتى لو تم اختراق خادم واحد، سيحصل القراصنة فقط على بيانات موزعة عشوائية ولن يتمكنوا من الحصول على البيانات الأصلية.
على الرغم من أن MPC يُعتبر عمومًا معالجة بطيئة، فقد زادت NEC سرعة المعالجة إلى مستوى عملي في بعض العمليات باستخدام تقنيتها المملوكة. كما نوفر أداة دعم التطوير الفريدة من NEC لتسهيل تطوير تطبيقات الحوسبة الآمنة التي كانت تعتبر صعبة حتى للمهندسين النظاميين العامين عند برمجتها باستخدام هذه الطريقة. بالإضافة إلى ذلك، نوسع مكتبة تطبيقات الحوسبة الآمنة لتقصير فترة التطوير.
طريقة الأجهزة (TEE)
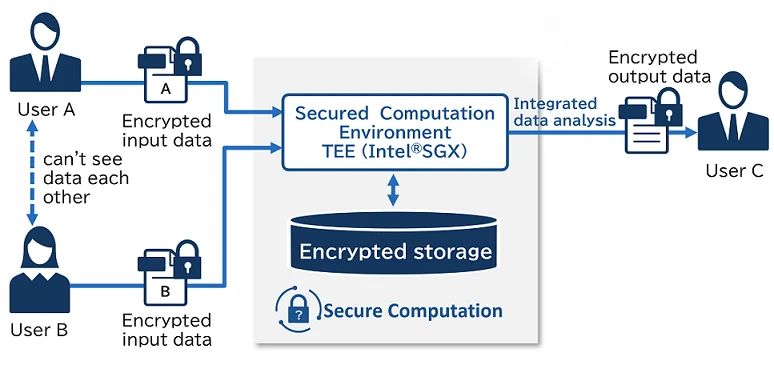
يستخدم TEE تقنية الأمان المادية (Intel ® SGX) لأداء الحسابات باستخدام مساحة الذاكرة الآمنة على الخادم.
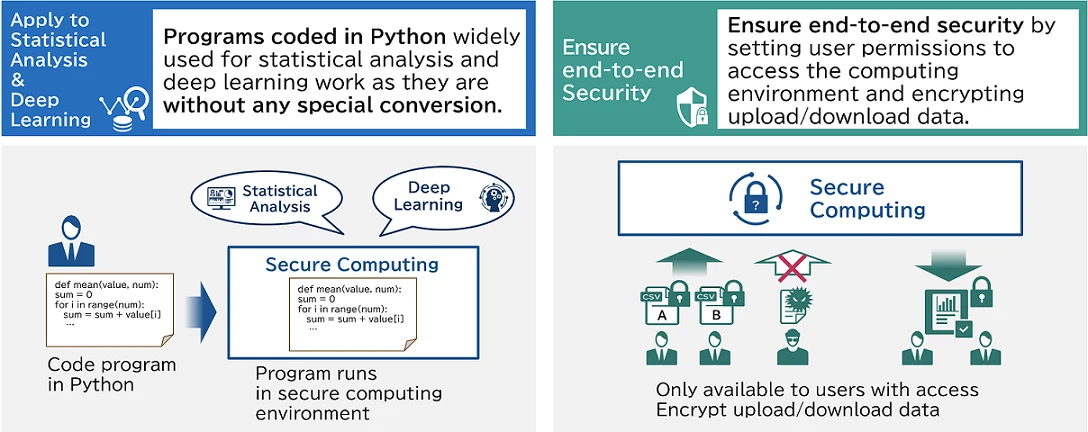
بالتعاون مع Intel وFortanix، جعل NEC من الممكن وصف برمجة SGX بسهولة، والتي عادةً ما تكون صعبة الفهم، باستخدام Python المستخدم في مجموعة واسعة من المجالات مثل التحليل الإحصائي وتعلم الآلة. يساهم ذلك في إعادة استخدام التطبيقات الموجودة المطورة بـ Python.
Cases
المشاهد التالية حيث يُتوقع استخدام الحوسبة الآمنة في الممارسة العملية
* يُفترض أن حالات الاستخدام ولا تضمن قابلية التنفيذ أو الفعالية
* وفقًا لقانون حماية المعلومات الشخصية، يُطلب دائمًا موافقة مقدم البيانات المسبق لجمع واستخدام البيانات (بما في ذلك التقديم لطرف ثالث).
اكتسب رؤى باستخدام بيانات الطرف الثالث
التسويق الرقمي
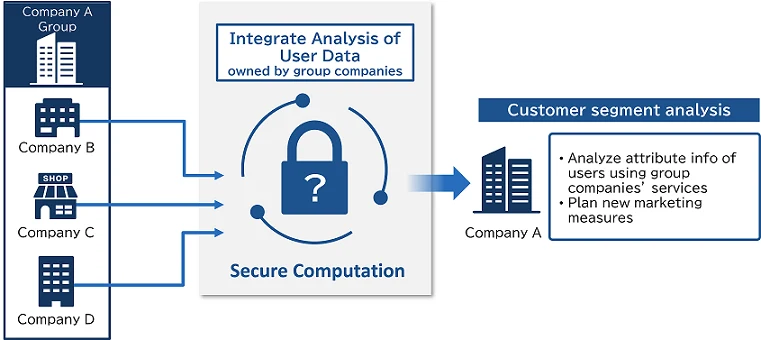
هناك مشكلة بين شركات المجموعة حيث لا يمكن تقديم بيانات المستخدم المملوكة لكل شركة إلى شركات أخرى. تتيح الحوسبة الآمنة تحليل بيانات المستخدم لشركات المجموعة بشكل متكامل وتحليل دقيق لشرائح العملاء، مما يجعل من الممكن تخطيط إجراءات تسويقية جديدة وفقًا لسمات المستخدم.
تقديم خدمات تحليل البيانات
صيانة المعدات الصناعية (الكشف التنبؤي)
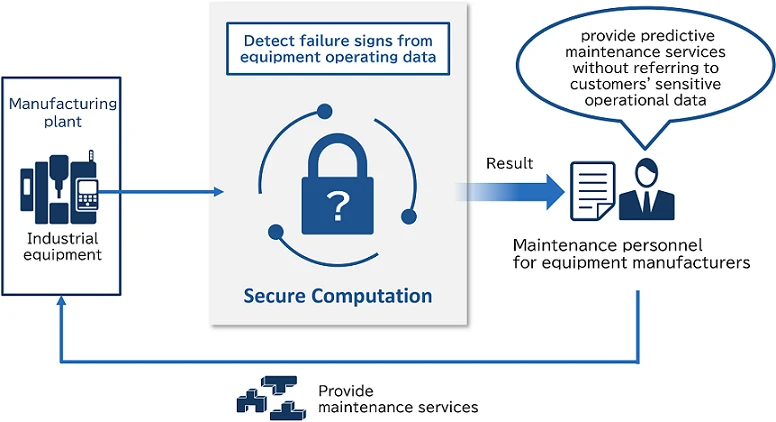
نظرًا لحساسية بيانات تشغيل المعدات الصناعية، توجد مشكلة عدم إمكانية توفيرها للمصنع. تجعل الحسابات الآمنة من الممكن تقديم خدمات الصيانة التنبؤية عن طريق اكتشاف علامات الفشل دون الرجوع مباشرةً إلى بيانات تشغيل العميل.
خدمة الائتمان الشخصية
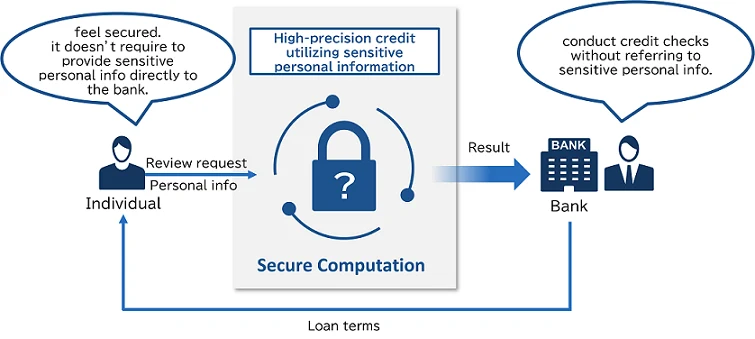
هناك مشكلة في أن المؤسسات المالية لا تُقدِّم معلومات شخصية حساسة للائتمان في الفحص المبدئي. يتيح الحساب الآمن للمؤسسات المالية مراجعة المعلومات الشخصية الحساسة دون الإشارة المباشرة، ومن المتوقع أن يكتسب عملاء جدد عبر خفض العائق في وقت التقديم. يمكن للائتمان عالي الدقة أيضًا تخصيص شروط القرض.
تحليل البيانات بواسطة التحالف (التعاون بين المؤسسات)
تحسين سلسلة الإمداد
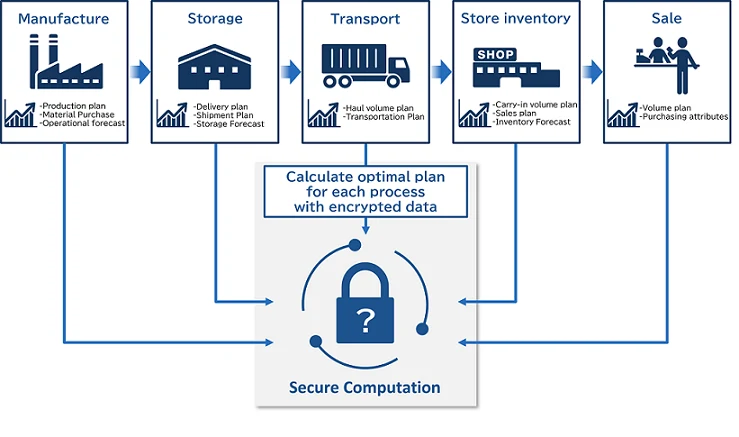
من بين الشركات التي تشكل سلسلة التوريد، توجد مشكلة أن بيانات التخطيط، التي هي سر تجاري، يجب أن تبقى مغلقة للجهة الخارجية. يحمي الحوسبة الآمنة ويشفّر ويحسب البيانات التي تحدث في كل عملية في سلسلة التوريد، مما يتيح لشركات مختلفة حساب الخطة المثلى لكل شركة دون الكشف عن البيانات.
تصور فعالية التكلفة في أحياء التسوق
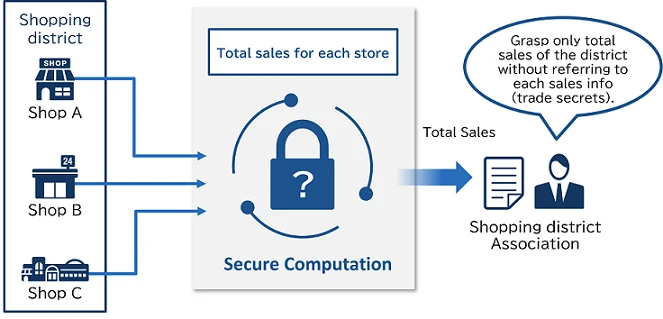
على الرغم من أن الجمعيات في أحياء التسوق تحتاج إلى حساب جدوى التكلفة للمعايير مثل الفعاليات، هناك مشكلة في عدم إمكانية توفير معلومات المبيعات الفردية لكل متجر. باستخدام الحوسبة الآمنة، يمكن حساب جدوى التكلفة بدقة عن طريق جمع مبيعات كل متجر.
الأخبار
- 28 مارس 2023
-
تؤسس أساي كاسي وNEC منصة تحليل تستخدم تقنية الحوسبة الآمنة للتعاون الآمن للبيانات بين الشركات
- 14 ديسمبر 2020
- NEC وجامعة أوساكا تُظهر إمكانية تحليل معلومات الجينوم من مؤسسات متعددة مع تقليل خطر انتهاك الخصوصية باستخدام الحوسبة الآمنة للبيانات المشفرة
- 23 يوليو 2019
- NEC وجامعة أوساكا تُظهر إمكانية تحليل معلومات الجينوم من مؤسسات متعددة مع تقليل خطر انتهاك الخصوصية باستخدام الحوسبة الآمنة للبيانات المشفرة
English
تقنية الحوسبة الآمنة لتحليل البيانات مع إخفاء المعلومات
تعزيز أمان FinTech مع تقنية الحوسبة المتعددة الأطراف الآمنة
NEC تنشئ نظام حوسبة سري مدعوم بـ Intel SGX
* Intel، Intel SGX هي علامات تجارية أو علامات تجارية مسجلة لشركة Intel Corporation أو فروعها في الولايات المتحدة ودول أخرى.
* أسماء الشركات أو المنتجات الأخرى على الموقع هي علامات تجارية أو علامات تجارية مسجلة.
اللغة اليابانية
 ゲノム解析システムへの適用実証
高秘匿連合学習 プライバシー・機密情報保護とAI活用を両立
لنتحدث عن مشروعك
أخبرنا بمتطلباتك. يساعدك فريقنا في اختيار حل NEC والتخطيط لتطبيقه.